Las instituciones financieras han invertido fuertemente en ciberseguridad durante la última década. Los firewalls son más sofisticados, la gestión de identidades es más sólida y la protección de endpoints se ha convertido en un estándar en los entornos empresariales. Sin embargo, una categoría de tecnología conectada todavía se pasa por alto con frecuencia: los sistemas AV.
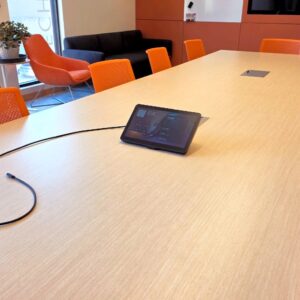
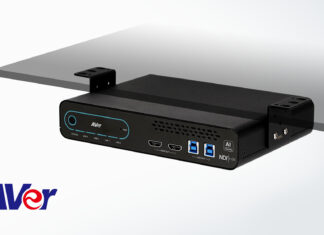
Las cámaras de sala de conferencias, los controladores de sala, los reproductores de señalización digital, las pantallas interactivas y los dispositivos de videoconferencia actuales ya no son hardware independiente. Son dispositivos conectados a la red que se comunican con servicios en la nube, reciben actualizaciones de firmware y se integran con plataformas de colaboración empresarial. En otras palabras, merecen el mismo nivel de gestión que cualquier otro dispositivo conectado a la red.
Para los bancos, las cooperativas de crédito y las empresas de inversión que operan bajo estrictos requisitos regulatorios, tratar los sistemas audiovisuales por separado de las tecnologías de la información se está convirtiendo en una suposición cada vez más arriesgada.
El audio y el vídeo ya no son solo tecnología para salas de reuniones.
El trabajo híbrido, las reuniones virtuales con clientes y las sucursales conectadas digitalmente han transformado la forma en que las instituciones financieras se comunican. Los espacios de colaboración ahora dependen de tecnologías como Microsoft Teams Rooms, Zoom Rooms, cámaras en red, procesadores de señales digitales (DSP), sistemas de presentación inalámbricos y paneles de programación de salas.
Cada uno de estos dispositivos tiene una dirección IP, ejecuta un firmware, se conecta a redes empresariales y, a menudo, se comunica con servicios basados en la nube.
Esto significa que cada dispositivo audiovisual amplía la infraestructura tecnológica de una organización.
Si bien los equipos de ciberseguridad realizan inventarios rutinarios de computadoras portátiles, servidores y dispositivos móviles, los sistemas antivirus a veces quedan fuera de las prácticas establecidas de administración de endpoints. Esto no se debe a que sean inherentemente menos seguros, sino a que a menudo se consideran equipos de las instalaciones en lugar de infraestructura empresarial.
Esa distinción está quedando cada vez más desfasada.
Cada dispositivo conectado merece atención.
Las estrategias modernas de ciberseguridad hacen hincapié en la visibilidad. Las organizaciones no pueden proteger eficazmente los activos cuya existencia desconocen.
Este principio, reforzado por marcos como el Marco de Ciberseguridad 2.0 del Instituto Nacional de Estándares y Tecnología (NIST), se aplica igualmente a la tecnología antivirus.
Cuando los dispositivos antivirus quedan excluidos de la gobernanza rutinaria, comienzan a surgir problemas operativos comunes:
- Las actualizaciones de firmware se retrasan o se pasan por alto.
- Las credenciales administrativas predeterminadas permanecen sin cambios.
- Los dispositivos no compatibles permanecen conectados mucho después de que finalice el soporte del proveedor.
- Los equipos adquiridos fuera de los procesos informáticos estándar crean un "audiovisual en la sombra".
- Los inventarios de dispositivos se vuelven incompletos o desactualizados.
Ninguno de estos desafíos es exclusivo de los sistemas audiovisuales. Reflejan las mismas preocupaciones sobre la gestión del ciclo de vida que los departamentos de TI ya abordan en otras tecnologías empresariales.
La diferencia radica en que, a menudo, la responsabilidad de los sistemas audiovisuales se encuentra en una brecha entre los equipos de instalaciones, TI y ciberseguridad.
El cumplimiento normativo no termina en el centro de datos.
Las instituciones financieras operan en uno de los sectores más regulados del mundo. Las directrices de organizaciones como el Consejo Federal de Examen de Instituciones Financieras (FFIEC) hacen hincapié en la gestión de activos, los controles de acceso, el mantenimiento del software y la evaluación continua de riesgos.
Si bien estos marcos de referencia no mencionan específicamente los equipos audiovisuales, se centran en algo más amplio: toda tecnología conectada que pueda afectar la postura de seguridad de la organización.
Si un dispositivo de videoconferencia autentica a los usuarios, debe ser incluido en los debates sobre gobernanza.
Si un controlador de sala se conecta a la red corporativa, debe incluirse en los inventarios de activos.
Si los reproductores de señalización digital reciben actualizaciones remotas, deben seguir las prácticas documentadas de gestión del ciclo de vida.
A los reguladores no les preocupa si un dispositivo está etiquetado como "AV" o "IT". Les preocupa si las organizaciones comprenden y gestionan los riesgos asociados con los sistemas conectados.
La seguridad y la experiencia del usuario pueden ir de la mano.
Algunas organizaciones temen que unos controles de seguridad más estrictos compliquen la experiencia de las reuniones. En realidad, la estandarización suele mejorar ambos aspectos.
Cuando las plataformas de colaboración se implementan de forma consistente, se gestionan de manera centralizada y se mantienen mediante procesos documentados, los empleados experimentan menos problemas técnicos, mientras que los equipos de TI obtienen una mayor visibilidad del estado del sistema.
Esa coherencia aporta beneficios a múltiples departamentos:
- Los empleados dedican menos tiempo a solucionar problemas en las salas de reuniones.
- Los equipos de TI simplifican la gestión y la monitorización del firmware.
- Los equipos de seguridad obtienen una mejor visibilidad de los puntos finales.
- Los equipos de cumplimiento normativo disponen de documentación más clara para las auditorías.
En lugar de prioridades contrapuestas, la seguridad y la usabilidad suelen reforzarse mutuamente cuando los sistemas se diseñan teniendo en cuenta la gestión a largo plazo.
Para las instituciones financieras, donde se producen conversaciones confidenciales a diario entre asesores, ejecutivos y clientes, una tecnología de colaboración fiable es tanto un requisito empresarial como técnico.
El audio y video es una responsabilidad compartida.
Uno de los mayores desafíos no es la tecnología, sino la propiedad.
Los equipos de mantenimiento de instalaciones suelen encargarse de la gestión de los espacios para reuniones.
Los departamentos de TI supervisan la infraestructura empresarial.
Los equipos de ciberseguridad establecen políticas de seguridad.
Los responsables de cumplimiento garantizan que se cumplan los requisitos de gobernanza.
El sistema audiovisual moderno se sitúa en la intersección de los cuatro.
Preguntas como quién gestiona las actualizaciones de firmware, quién aprueba la compra de dispositivos o quién retira los equipos obsoletos no siempre tienen respuestas claras. Sin una responsabilidad definida, los dispositivos pueden desviarse gradualmente de los procesos operativos estándar.
Las instituciones financieras se benefician cada vez más al tratar los sistemas audiovisuales como una infraestructura empresarial compartida, en lugar de asignar la responsabilidad a un único departamento.
Cuando las instalaciones, la informática, la seguridad y el cumplimiento normativo colaboran a lo largo de todo el ciclo de vida de la tecnología, desde la adquisición hasta la retirada, las organizaciones consiguen una mayor visibilidad, una mayor coherencia y menos sorpresas durante las auditorías.
Preguntas que toda institución financiera debería hacerse
A medida que la tecnología de colaboración se integra cada vez más en las operaciones empresariales, los líderes bancarios deberían evaluar periódicamente su entorno audiovisual haciéndose las siguientes preguntas:
- ¿Mantenemos un inventario completo de los dispositivos audiovisuales conectados a la red?
- ¿Las actualizaciones de firmware están incluidas en nuestro proceso de gestión de parches?
- ¿Quién es responsable de la seguridad y la gestión del ciclo de vida de los sistemas audiovisuales?
- ¿Puede el departamento de TI supervisar los dispositivos de colaboración de forma remota?
- ¿Se incluyen los puntos finales de los antivirus en las evaluaciones de vulnerabilidad cuando corresponde?
- ¿Nuestras plataformas de colaboración cumplen con los mismos estándares de seguridad que otras tecnologías empresariales?
No se trata simplemente de cuestiones técnicas, sino de cuestiones de gobernanza.
Trate los AV como una infraestructura empresarial
La convergencia de los sistemas audiovisuales y de TI ya no es una tendencia futura; es la realidad actual. Cada pantalla conectada, dispositivo de videoconferencia, controlador de sala y cámara en red contribuye al entorno tecnológico general de la organización.
Las instituciones financieras que reconocen este cambio están mejor posicionadas para reducir el riesgo operativo al tiempo que fomentan una colaboración segura entre sucursales, salas de juntas ejecutivas y espacios de reuniones con clientes.
Esto no implica necesariamente reinventar los programas de seguridad existentes. En cambio, significa extender los principios de TI habituales, la visibilidad de los activos, las implementaciones estandarizadas, la gestión del ciclo de vida, la monitorización centralizada y la gobernanza documentada a tecnologías que tradicionalmente se han gestionado por separado.
Los socios con experiencia en integración audiovisual pueden desempeñar un papel importante en ese proceso, ayudando a las organizaciones a diseñar entornos que se ajusten tanto a las estrategias de TI empresariales como a las realidades operativas de las industrias reguladas.
En definitiva, las estrategias de ciberseguridad más sólidas comienzan con la visibilidad. Las instituciones financieras ya aplican esta filosofía a servidores, portátiles y plataformas en la nube. A medida que los sistemas antivirus evolucionan hacia dispositivos conectados a IP y controlados por software, merecen la misma atención.
Puede que la cámara de la sala de conferencias no sea el primer dispositivo que se mencione durante una revisión de ciberseguridad, pero en el entorno bancario actual se ha convertido en parte de la red empresarial y debe gestionarse en consecuencia.
- Personal de AVNación
- Personal de AVNación
- Personal de AVNación
- Personal de AVNación